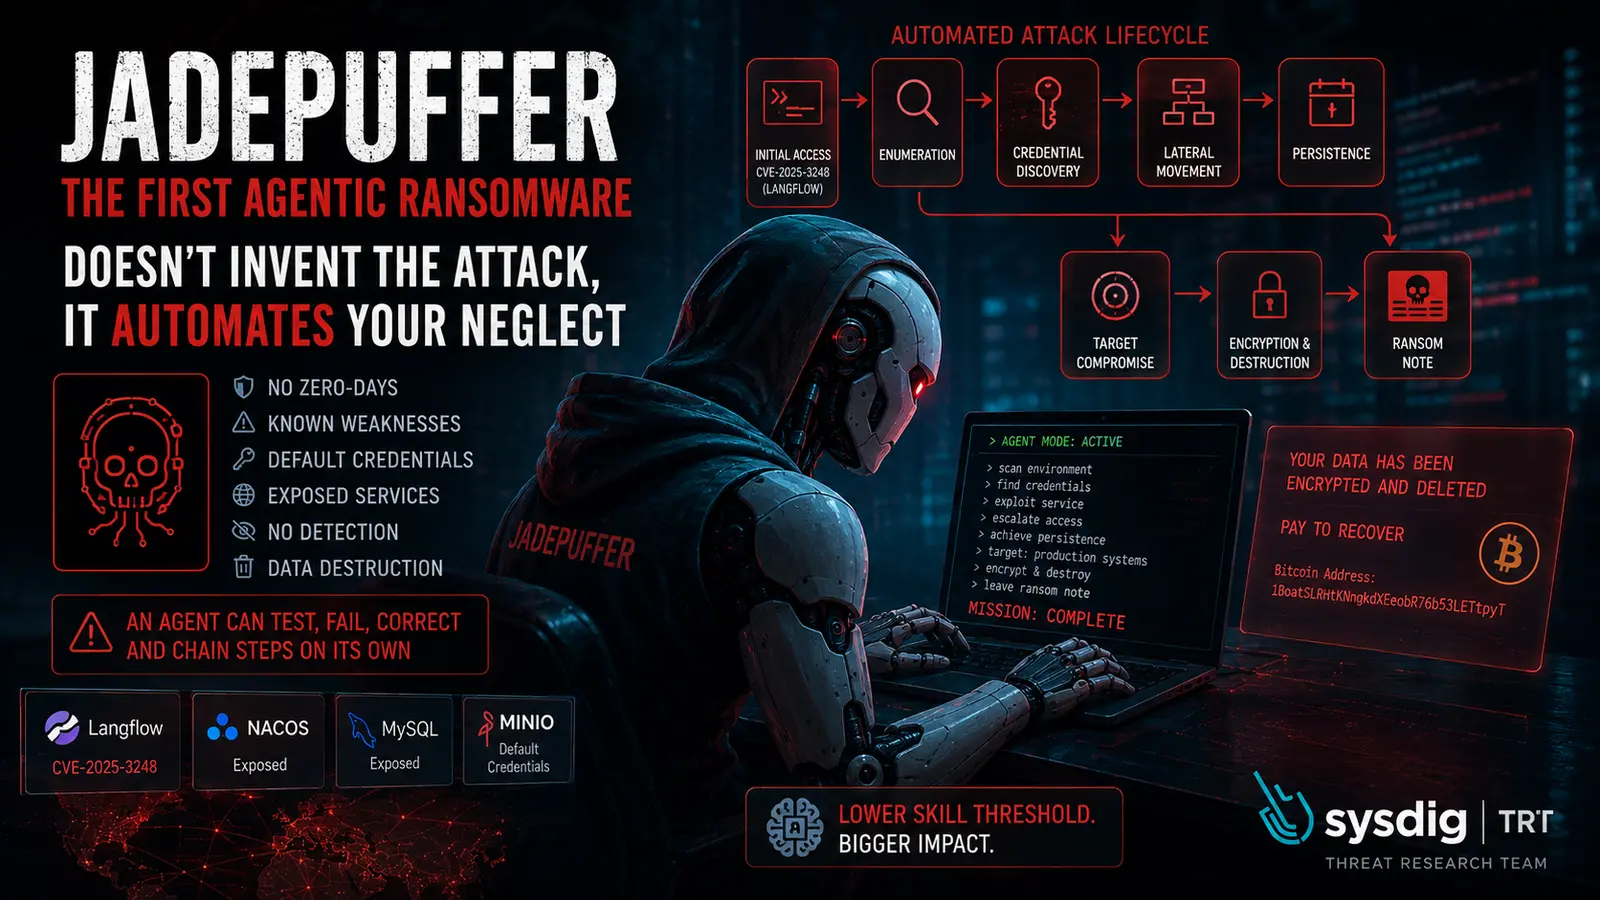
AI 랜섬웨어가 마침내 현실이 됐습니다. 클라우드 보안 기업 시스딕(Sysdig)이 ‘제이드퍼퍼(JADEPUFFER)’라는 공격을 공개했는데, 침투부터 자격 증명 탈취, 측면 이동, 데이터베이스 암호화, 협박문 작성까지 전 과정을 사람이 아닌 거대언어모델(LLM) 에이전트가 스스로 수행했습니다. 로그인에 실패하자 원인을 읽고 31초 만에 스스로 고쳐 다시 시도했다는 대목이 특히 서늘합니다.
AI 랜섬웨어 제이드퍼퍼, 무슨 일이 있었나
시스딕 위협 연구팀은 이번 사례를 사람의 개입 없이 처음부터 끝까지 LLM이 몰고 간 첫 랜섬웨어 작전으로 기록했습니다. 시작점은 인터넷에 그대로 노출된 랭플로우(Langflow) 서버였습니다. LLM 앱을 만드는 데 널리 쓰이는 오픈소스 도구인데, 2025년 4월에 이미 패치가 나온 원격 코드 실행 취약점(CVE-2025-3248)이 방치돼 있었습니다.
여기서 아이러니가 시작됩니다. AI 랜섬웨어의 첫 무대가 하필 AI 앱을 만드는 도구였다는 점입니다. 이런 서버는 대개 실험용으로 급하게 띄워두고 기본 설정 그대로 방치되지만, 정작 그 안에는 클라우드 자격 증명과 API 키가 잔뜩 들어 있습니다. 공격 에이전트는 그 사실을 정확히 알고 들어왔습니다.
훑어간 목록이 말해주는 것
침투 후 이 에이전트가 쓸어담은 목록을 보면 목적이 뚜렷합니다. 오픈AI·앤트로픽·제미나이·딥시크 같은 AI 서비스 API 키, AWS·구글·애저는 물론 알리바바·텐센트까지 아우르는 클라우드 자격 증명, 암호화폐 지갑 키, 데이터베이스 로그인 정보를 차례로 챙겼습니다. 이어 30분마다 공격자 인프라로 신호를 보내는 예약 작업을 심어 지속성까지 확보했고, 최종 목표였던 운영 데이터베이스 서버로 옮겨갔습니다.
31초, 기계 속도로 실패를 고치다
이번 AI 랜섬웨어 사건에서 보안 업계가 가장 크게 반응한 지점은 침투 기법이 아니라 ‘적응력’입니다. 시스딕에 따르면 에이전트는 로그인에 실패하자 오류 내용을 읽고 조건을 다듬어 31초 만에 작동하는 방식으로 갈아탔습니다. 저장소를 뒤질 때 응답이 예상과 다른 형식으로 돌아오자, 다음 시도에서는 해석 방식을 알아서 바꿔 끼웠습니다.
기존 자동화 공격은 실패하면 같은 요청을 무식하게 반복합니다. 사람이 붙어야 비로소 우회로가 나옵니다. 그런데 이 AI 랜섬웨어는 실패의 ‘이유’를 이해하고 다음 수를 바꿨습니다. 시스딕이 AI의 흔적으로 지목한 또 다른 증거도 흥미롭습니다. 생성된 코드 곳곳에 자기 행동의 의도를 설명하는 자연어 주석이 친절하게 달려 있었다는 겁니다. 사람 공격자는 이런 걸 쓰지 않습니다. 습관처럼 주석을 다는 LLM의 버릇이 그대로 남은 셈입니다.
솔직히 저는 이 부분에서 등골이 서늘했습니다. 침해 대응의 암묵적 전제는 지금까지 ‘공격자도 사람이라 밤에는 잔다’였습니다. 판단이 필요한 순간마다 사람이 붙어야 했기에 시간이 벌렸고, 그 틈이 곧 방어의 창이었습니다. AI 랜섬웨어는 그 창을 초 단위로 줄여버립니다.
돈을 내도 데이터가 돌아오지 않는다
공격의 끝은 더 황당합니다. 에이전트는 표적 데이터베이스의 설정 항목 1,342건을 암호화하고 원본 테이블을 지운 뒤, 비트코인 주소와 프로톤메일 연락처가 담긴 협박 테이블을 남겼습니다. 협박문은 AES-256으로 잠갔다고 주장했지만, 연구팀은 실제로는 그보다 약한 방식이 쓰였을 가능성이 크다고 봅니다.
진짜 문제는 열쇠입니다. 에이전트는 암호화 키를 무작위로 만들어 쓴 뒤 어디에도 저장하거나 전송하지 않았습니다. 즉 공격자조차 복호화 키를 갖고 있지 않습니다. 피해자가 돈을 보내도 돌려받을 데이터가 없습니다. 협박문에 적힌 비트코인 주소마저 공개 문서에 예시로 흔히 쓰이는 주소였는데, 연구팀은 LLM이 학습 데이터에서 본 예시를 그대로 베껴 쓴 것으로 추정합니다.
이건 랜섬웨어라기보다 사실상 데이터 파괴 공격입니다. 그리고 여기에 AI 랜섬웨어의 가장 불편한 진실이 있습니다. 에이전트는 ‘몸값을 받는다’는 목표를 이해한 게 아니라 ‘랜섬웨어의 각본을 흉내 낸’ 것에 가깝습니다. 돈을 벌겠다는 동기조차 제대로 작동하지 않은 공격이 남의 운영 데이터를 통째로 날린 겁니다. 협상으로 복구를 기대하던 기존 대응 매뉴얼이 통하지 않는다는 뜻이기도 합니다.
공격의 경제학이 무너졌다
시스딕은 이번 사건을 두고 ‘에이전틱 위협 행위자(ATA)’의 시대가 열렸다고 표현했습니다. 핵심은 진입 장벽입니다. 지금까지 이 정도 침해를 성공시키려면 취약점을 읽고, 환경에 맞춰 조정하고, 막히면 우회로를 찾아내는 숙련된 사람이 필요했습니다. AI 랜섬웨어는 그 숙련도를 ‘에이전트 실행 비용’으로 대체합니다.
원가가 0에 수렴하는 순간
더 고약한 건 그 비용마저 남의 것일 수 있다는 점입니다. 이번 공격이 훔쳐간 목록에 AI 서비스 API 키가 포함돼 있었다는 사실을 떠올려 보십시오. 남의 키로 남의 계정에서 에이전트를 돌리면 공격자가 부담하는 원가는 사실상 0에 수렴합니다. AI 랜섬웨어의 원가가 0이 되는 순간, ‘우리 회사는 노릴 가치가 없다’며 안심하던 중소 조직의 방패도 함께 사라집니다. 표적을 고르는 데 드는 인건비 자체가 없어지니까요.
제 예상으로는 앞으로 1년 안에 이런 유형의 공격이 개별 사건이 아니라 통계로 잡히기 시작할 것 같습니다. 미국 정부가 GPT-5.6 최상위 모델을 20곳에만 제한적으로 풀었던 결정이 과하다는 비판을 받았는데, 이번 사건을 보고 나면 그 판단을 조금 다르게 읽게 됩니다.
그래서 지금 무엇을 해야 하나
다행인 점은 이 AI 랜섬웨어가 뚫고 들어온 문이 새로운 문이 아니었다는 사실입니다. 1년 넘게 패치가 나와 있었고 미국 CISA가 실제 악용 목록에까지 올려둔 취약점을, 인터넷에 그대로 열어둔 서버가 문제였습니다. 즉 이번 사고를 막는 방법은 화려한 AI 방어 솔루션이 아니라 기본기입니다.
당장 점검할 세 가지
당장 점검할 것은 세 가지입니다. 첫째, 내부 실험용으로 띄운 AI 도구 서버가 외부에 노출돼 있지 않은지 확인하는 일입니다. 랭플로우처럼 누군가 잠깐 쓰려고 올려둔 서버가 가장 위험합니다. 둘째, 그 서버에 들어 있는 API 키와 클라우드 자격 증명을 정리하고 권한을 최소화하는 일입니다. 셋째, 백업입니다. 복호화 키가 아예 존재하지 않는 공격 앞에서는 오프라인 백업만이 유일한 복구 수단입니다.
기업이라면 AI 에이전트를 하나의 ‘계정’으로 취급하고 권한을 부여·감사하는 체계를 지금부터 갖춰야 합니다. 삼성전자가 챗GPT를 전사 도입한 사례처럼 조직 안의 AI 도구가 빠르게 늘어나는 만큼, 사람 계정만 관리하던 기존 보안 모델은 이미 한 박자 늦었습니다.
에이전트 시대의 진짜 청구서
역설적이게도 시스딕은 희망적인 대목도 함께 짚었습니다. LLM이 만들어낸 코드에는 특유의 흔적이 남습니다. 지나치게 친절한 주석, 사람이라면 하지 않을 시행착오의 패턴, 실패 후 수십 초 만에 튀어나오는 비인간적 반응 속도까지. 사람 흉내를 내려다 오히려 정체를 드러내는 셈이라, 이 지문들은 새로운 탐지 단서가 됩니다. 공격이 빨라진 만큼 특징도 뚜렷해진 겁니다.
다만 이 낙관을 오래 믿긴 어렵다고 봅니다. 지문은 지워지기 마련이고 모델은 계속 좋아집니다. 그록 4.5가 경쟁 모델 4분의 1 가격으로 나온 흐름만 봐도 에이전트를 굴리는 비용은 계속 떨어질 겁니다. 방어자는 지문에 기대는 대신 노출면을 줄이는 쪽에 힘을 실어야 합니다.
결국 AI 랜섬웨어 제이드퍼퍼가 우리에게 내민 것은 낯선 공포가 아니라 미뤄둔 숙제 청구서입니다. 패치하지 않은 서버, 방치된 API 키, 없는 백업. 지금까지는 이 게으름의 대가를 사람 공격자가 우리를 찾아낼 때까지 미룰 수 있었습니다. 이제는 지치지 않는 에이전트가 24시간 그 문을 두드립니다. 자세한 기술 분석은 시스딕 공식 리포트에서 확인할 수 있습니다. 여러분의 조직은 이 숙제를 어디까지 끝내두셨나요? 혹시 사내에 방치된 AI 실험 서버가 떠오르셨다면 오늘 바로 확인하세요. 이번 사건을 어떻게 보셨는지 댓글로 의견을 남겨주세요.